NOR-TIC 方法:
在我們的 22 個代理環境裡,信任不是感覺,自主權也不是讚美。我們用決策日誌、依風險分類的關卡與分級權限,把過去表現轉成當下的運作授權。
我們不憑信念授予代理自主權,而是建立受管理的晉升路徑。只有反覆表現證明某類工作安全、有邊界且值得委派,權限才擴大。
在我們的 22 個代理環境裡,信任不是感覺,自主權也不是讚美。我們用決策日誌、依風險分類的關卡與分級權限,把過去表現轉成當下的運作授權。
多數團隊誤判代理失敗,先看模型品質,深層問題卻通常是信任設計。代理能草擬、分類、檢索與推理,但組織沒規定接下來能做什麼,每次交接便得即興決定。好日子增加摩擦,壞日子造成可避免的風險。
我們找到更好的理解:像帶一位有能力的新同事一樣導入代理。先觀察,再受監督地產出,接著允許有限執行,最後才在嚴格定義的領域獨立運作。順序很重要。團隊能擴大有用自動化,卻不必假裝不確定已消失。
收益很實際:審查不再是全面習慣,而成為有目標的控制。信任可以累積,不靠情緒。
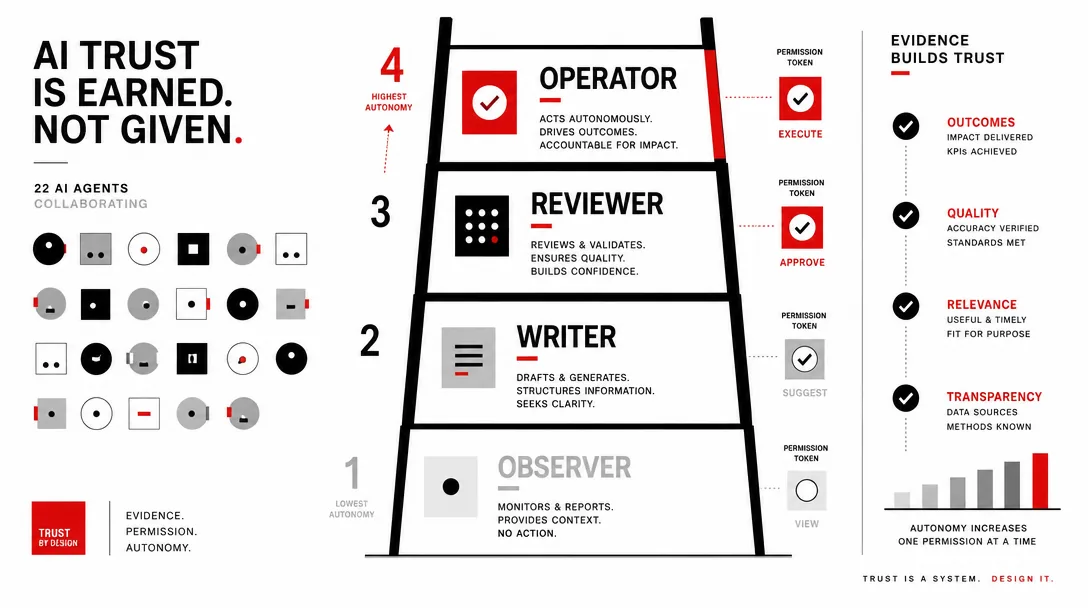
錯的問題,是代理到底有沒有「進入流程」。二元思考迫使團隊選兩個不好的選項:讓代理接觸不到真實工作,或治理未備妥就交出執行權。沒有權限與完整執行任務之間缺乏漸進路徑,兩者都讓組織學得慢。
二元模式也扭曲表現解讀。小錯被當成完全不可信的證明,幾次好輸出又被過度解讀成什麼都能做。持續營運會推翻兩種結論。重要的不是代理整體好不好,而是是否在明定任務類別裡可靠。
因此,我們對所有能力尚未確定的行動者都搭支架:新進人員、承包商、初階營運者與 AI 代理。限制範圍、觀察工作、記錄決策,證據支持才擴權。
二元式 AI 導入
團隊太早決定代理可信或不可信。審查不一致、例外累積,連低風險任務也需人手,因為沒人說得清安全委派從哪裡開始。權限因熱情擴大,因恐懼縮小。
四階信任階梯
權限隨有紀錄的證據成長。每階只問代理現在能安全做什麼、經過哪些關卡、採何種審查方式。治理易懂、晉升可重複,人的注意力轉向真正需要仔細檢查的工作。
先給工具、後定關卡,創造的不是自主權,而是延後發生的收拾工作。先定範圍、升級路徑與介入規則,再讓表現決定代理取得多少自由。
簡單規則很管用:動作涉及敏感資料,就保留人工參與,直到決策日誌顯示長期穩定的安全紀錄。若只涉及內部文件,通常能更快推進,但例外仍須有紀錄、可審查。
代理閱讀、摘要、分類、檢索脈絡與草擬。它有零寫入權限與零傳送權限。任何輸出變成行動前,都由人審查。
代理產出達工作成品品質的材料,例如簡報、工作單、規格、摘要或溝通草稿。品質門檻提高,但傳送關卡仍由人掌握。
代理在有限領域執行。例行文件動作可自主進行,風險較高或涉及資料的動作則觸發關卡、需要審查。
表現紀錄顯示長期穩定判斷、安全升級行為與低錯誤率,因此代理在邊界清楚的領域內,不需逐項任務核准。
觀察者階段重點不是速度,而是蒐集證據。我們想知道代理是否理解領域語言、取得正確脈絡,並產出方向正確的草稿。最終執行不強,仍可能透過擷取、分流與初步綜整創造價值。
到了撰寫者,標準改變:可用輸出比啟發性輸出更重要。表現紀錄開始揭露不對稱:一個代理可能不擅長規劃,卻很會週報;另一個內部規格寫得好,卻不適合對客戶溝通。特定範圍內的可靠,遠比模糊印象有用。
到了執行者與自主者,邊界成為產品。代理能行動後,核心設計問題不再只是推理好不好,而是該動作所屬風險類別,是否已贏得較低摩擦的執行方式。
0
寫入權限為零。任何下遊行動前,都審查輸出。
1 道關卡
即使成品品質高,發布機制仍是人工核准。
有限範圍
只允許在明定領域執行,搭配依風險分類的關卡。
整體審查
人不再逐筆檢查,改為觀察一段時間的品質、例外與漂移。
晉升不能靠最近感覺不錯。我們檢視明定任務類別,確認決策紀錄是否顯示真實條件下可重複的判斷。門檻不是完美,而是表現穩定、可理解,且失敗模式受控。
主要證據來源:decision_log
代理從觀察走向自主運作;當動作涉及資料、對外溝通或預定風險門檻,就觸發決策關卡。
團隊把所有動作視為等價時,執行就危險了。文件更新與資料庫寫入都是「動作」,風險卻不同。忽略差異,讓低風險例行與高風險例外走同一套權限模型,信任便會崩潰。
我們的規則很簡單,能一致套用。動作碰到資料,證據夠強前就保留人工。動作碰到文件,往往能更早自主。跨過預定風險門檻,例如對外發布、敏感變更或不可逆影響,就必須觸發關卡並記錄介入。
可擴充營運的勝負就在中間這一層。代理影響範圍越大,邊界品質越關鍵。
自主權不是性格特質,而是綁定特定工作類別的權限結構;該類別必須有持續成功的表現紀錄。
| 階段 | 允許工作 | 人的角色 | 失敗影響控制 |
|---|---|---|---|
| 觀察者 | 閱讀、摘要、分類、草擬 | 行動前審查每份輸出 | 不可直接寫入或傳送,以不授權限制影響 |
| 撰寫者 | 製作簡報、計畫、規格、摘要、工作單或文案草稿 | 核准發布,評估品質趨勢 | 傳送仍需人核准,重工揭露反覆失敗模式 |
| 執行者 | 在有限領域執行例行動作 | 審查例外、高風險觸發與關卡歷史 | 依風險分類的關卡,在不安全動作擴散前攔下 |
| 自主者 | 在邊界清楚的營運範圍內,不需逐項核准 | 檢視整體、漂移、升級頻率與成果 | 監督轉為系統層監測與定期晉升稽核 |
相對審查負荷
內容支援代理很適合示範,因為人們容易高估它通往自主的路。觀察者階段,代理讀來源、擷取主題、草擬大綱,已能省時,但主要收益是診斷:外部後果出現前,就看見語氣漂移、事實檢索薄弱,或領域語言被簡化。
撰寫者階段,它能產出接近可發布的文章、郵件、內容簡報與內部摘要。團隊應記錄哪些只需微修,哪些必須大改。這些差異形成表現檔案,把編輯投入轉成治理資訊。
執行者階段,自主權仍有邊界。讓代理整理已核准素材、更新內部文件、組裝發布草案;但對外發布、改客戶資料或正式傳送,都必須觸發關卡。這樣保有速度,又不混淆內容營運與聲譽風險。
自主者階段,代理在那個窄領域內的每項內部內容作業,不再逐一核准。人退離逐筆檢查,改看週摘要、例外模式與範圍漂移。這才是真正委派,不是盲信。
選一類重複任務,明確定義目前階段,再寫下晉升證據:多少次順利執行、可接受多少介入率,以及哪些失敗會取消資格。
多數團隊首先需要的不是更多提示,而是更清楚的權限模型、簡單決策日誌,以及一個讓信任能累積、不在每次任務歸零的有限範圍。
最強的多代理環境不建立在樂觀上,而建立在營運信任上:有形狀、規則、歷史與後果的信任。在我們的 22 個代理環境裡,協調之所以可行,是權限有結構,而不是每個代理都無所不能。
領導者需要這個轉變:停止抽象地問代理值不值得信任,改問能處理哪個領域、什麼證據支持,以及哪道關卡接住例外。信任一旦可檢視,自主權就不再顯得魯莽。
它開始像真正的管理。